Artikel 5.1 f: Integritet och konfidentialitet
Personuppgifter ska behandlas på ett sätt som säkerställer lämplig säkerhet.
Skolshield skyddar elevdata med:
- Krypterad kommunikation (TLS/HTTPS) för all datatrafik
- Kryptering i vila: krypterade lagringsvolymer och säkerhetskopior
- Rollbaserad åtkomstkontroll: personal ser bara de elever de är behöriga till
- Automatisk sessionshantering med timeout vid inaktivitet
- Upptäckt av sessionskapning, med automatisk utloggning vid misstänkt övertagande
Artikel 5.2: Ansvarsskyldighet
Den personuppgiftsansvarige ska kunna visa att behandlingen sker i enlighet med GDPR.
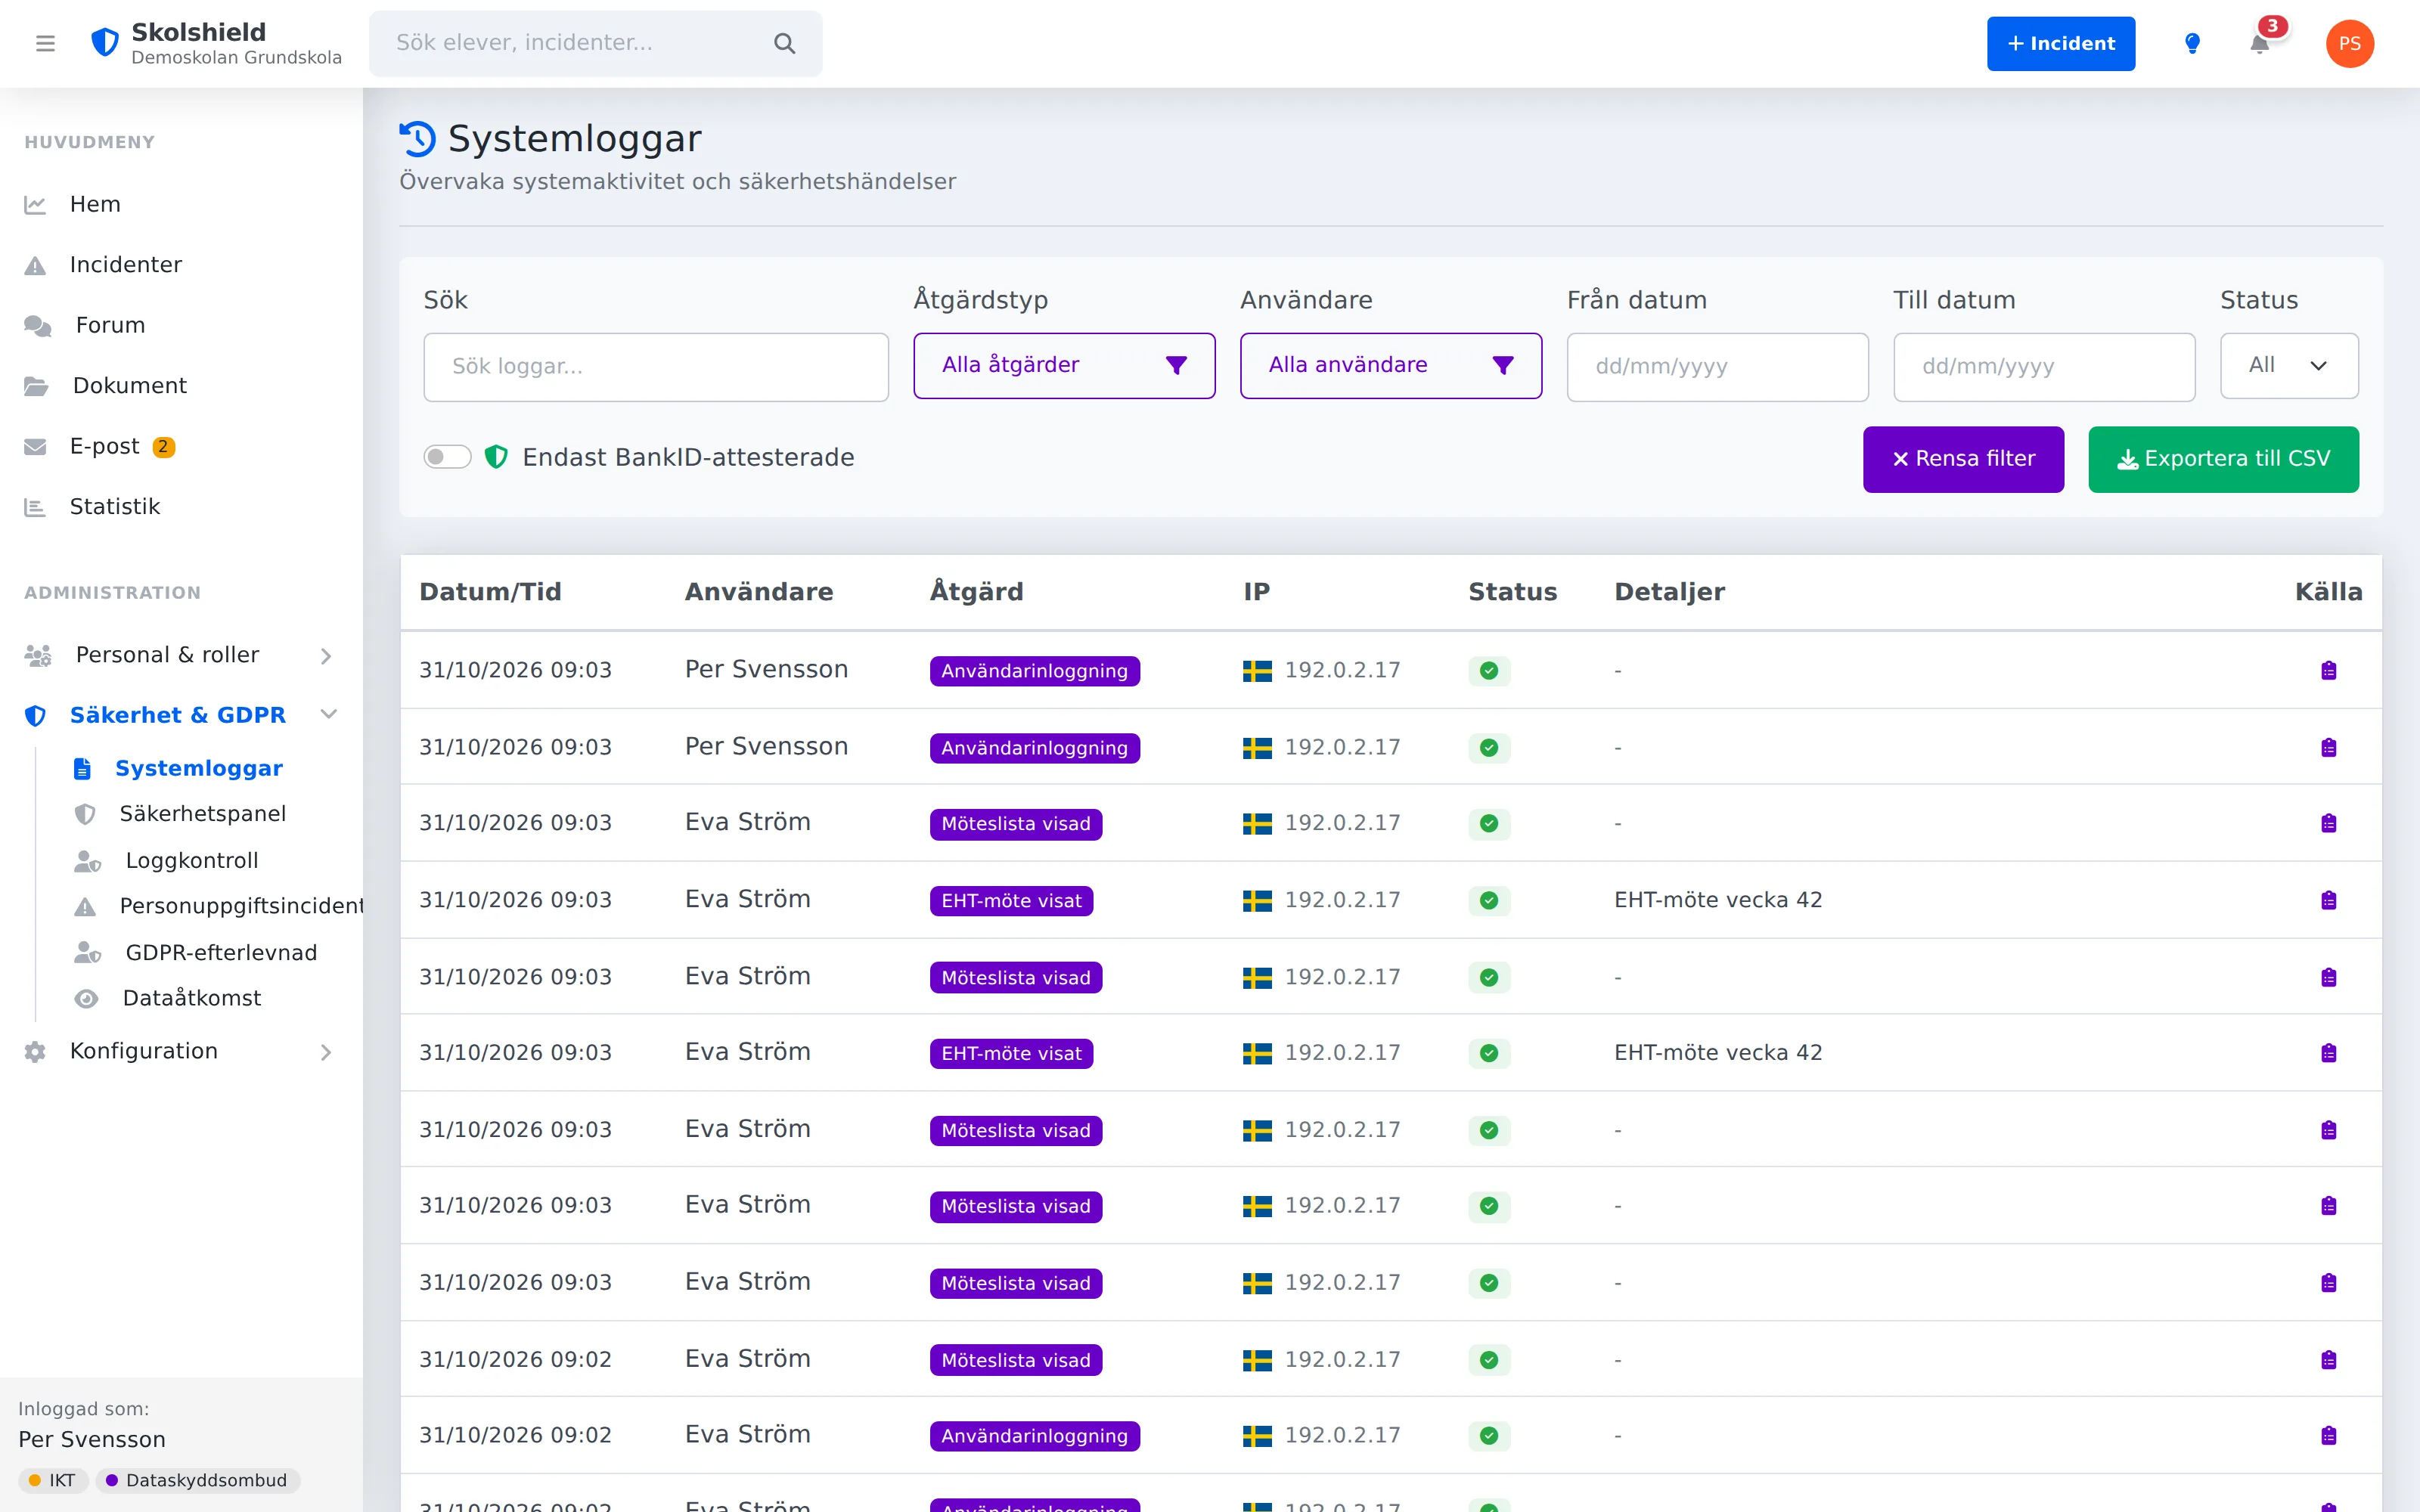
Varje åtkomst till elevdata loggas automatiskt. Inte som en tilläggsfunktion: det är inbyggt i systemets arkitektur.
Vår loggning omfattar:
- Visning av elevsidor och elevlistor
- Ändringar i elevdata
- Filåtkomst: uppladdning, nedladdning, radering
- Behörighetsändringar
- Export av data
- Alla inloggningar och utloggningar
Artikel 25: Inbyggt dataskydd
Dataskydd ska vara inbyggt i systemet från början, inte tillagt i efterhand.
Skolshields säkerhet är byggd som lager i själva plattformen (middleware) som skyddar och loggar automatiskt, utan att enskilda utvecklare behöver tänka på det. Det innebär att:
- Loggning inte kan glömmas bort
- Åtkomstkontroll inte kan kringgås
- Säkerhetsregler tillämpas konsekvent i hela systemet
- Pseudonymisering per betraktare: i den begränsade incidentvyn maskeras namnen på elever som läraren inte undervisar, på servern
- Överlämningar vid skolbyte maskerar andra elever i samma händelser (Elev A, Elev B) och kräver menprövning före export
Artikel 16: Rätt till rättelse
Den registrerade ska ha rätt att utan onödigt dröjsmål få felaktiga personuppgifter rättade.
En felaktig eller falsk anmälan makuleras av skolledningen med obligatorisk motivering. Ärendet finns kvar i historiken, markerat som makulerat, tas bort ur statistik och lägesbilder, och makuleringen loggas. Rättelse utan att spåret förstörs. Rapportören kan själv flagga en incident som felaktigt inlagd.
Artikel 30: Register över behandling
Varje personuppgiftsansvarig ska föra ett register över behandlingar.
Registerförteckningen enligt artikel 30 är er, men underlaget kommer från systemet: PUB-avtalet beskriver vilka uppgifter som behandlas och varför, och loggen med över 60 händelsetyper, från inloggning till filåtkomst och administrativa ändringar, visar hur behandlingen faktiskt sker. Sökbar, filtrerbar och tillgänglig för ert dataskyddsombud.
Artikel 32: Säkerhet vid behandling
Lämpliga tekniska och organisatoriska åtgärder ska vidtas för att säkerställa en säkerhetsnivå som är lämplig i förhållande till risken.
Vi hanterar data om barn, vilket kräver ett förhöjt skydd. Skolshield inkluderar:
Intrångsdetektering
Automatisk riskbedömning av varje inloggning
Omöjliga resor
Flaggar om samma konto används från två platser inom kort tid
Automatisk kontospärr
Efter upprepade misslyckade inloggningsförsök
VPN- och Tor-detektering
Ovanliga åtkomstmetoder flaggas
Massåtkomstdetektering
Varning vid ovanligt stora mängder dataåtkomst
Geografisk åtkomstkontroll
Möjlighet att begränsa åtkomst per land
Artikel 33: Anmälan av personuppgiftsincident inom 72 timmar
Vid en personuppgiftsincident ska tillsynsmyndigheten underrättas inom 72 timmar.
72 timmar räknas från upptäckt. Utan detektering kan en incident pågå i veckor eller månader utan att ni vet om det.
Skolshield säkerställer att ni kan uppfylla tidsfristen:
- Säkerhetsincidenter upptäcks automatiskt i realtid
- IT-ansvarig notifieras direkt via e-post
- En särskild säkerhetsöversikt visar alla aktiva varningar
- Loggdata kan exporteras som underlag för anmälan till IMY
Artikel 34: Information till de registrerade
Om incidenten sannolikt medför hög risk ska de registrerade informeras.
Vid en incident kan Skolshield visa exakt vilka elevers data som berörts, vilken typ av åtkomst som skett, och varifrån. Det gör det möjligt att informera rätt vårdnadshavare med korrekt information, inte ett generellt massutskick.
Artikel 5.1 e: Lagringsminimering
Personuppgifter ska inte förvaras längre än nödvändigt.
Gallringstiderna är konfigurerbara per datatyp, med lagstadgade minimikrav inbyggda som golv. För kommunala huvudmän är bevarande standard, och gallring sker enligt er dokumenthanteringsplan, aldrig genom en automatisk tidsgräns.